
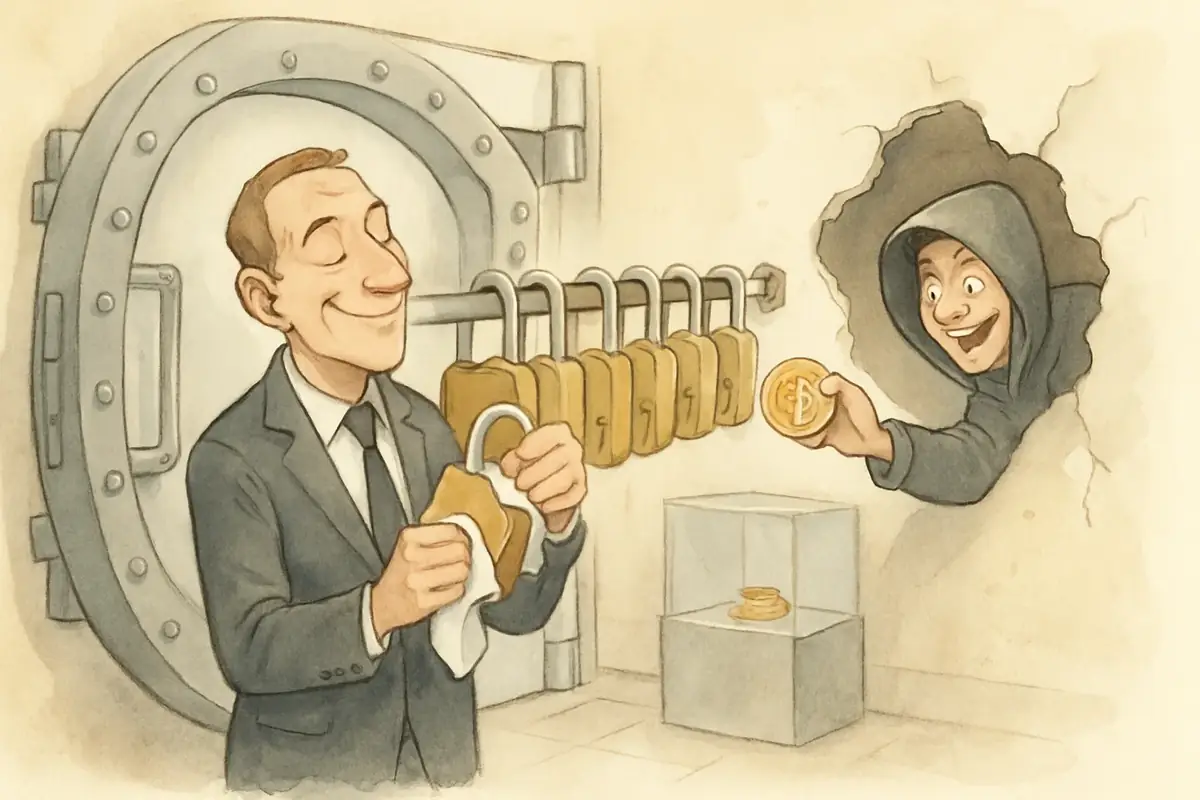
Am 7. September 2026 flossen aus der Federation Wallet des Liquid Network rund 4.000 Bitcoin ab. Nicht durch gestohlene Schlüssel, nicht durch Phishing, nicht durch einen Angriff auf Hardware. Der Mechanismus, der die Gelder sichern sollte, funktionierte technisch einwandfrei – und ließ die Gelder trotzdem ziehen.
Das Liquid Network ist eine Bitcoin-Sidechain, entwickelt und betrieben von Blockstream. Es verspricht, was Bitcoin-L1 nicht bietet: schnellere Transaktionsbestätigung, vertrauliche Transaktionsbeträge, Unterstützung für tokenisierte Assets. Die Sicherheitsarchitektur basiert auf einem 11-von-15-Multisig-Konstrukt: Mindestens elf von fünfzehn Funktionsbetreibern müssen zustimmen, bevor Bitcoin die Sidechain verlassen. Börsen, Infrastrukturanbieter, Vermögensverwalter – über 80 Unternehmen zählen zum Liquid-Ökosystem.
Keiner der 15 Schlüssel wurde an diesem September kompromittiert.
Der Fehler saß eine Ebene tiefer
Die Schwachstelle lag im Elements-Code, der Open-Source-Basis von Liquid Network. Konkret: im Verifizierungs-Cache für sogenannte Range Proofs. Range Proofs sind kryptographische Nachweise, die belegen sollen, dass ein Transaktionsbetrag positiv und innerhalb eines gültigen Bereichs liegt – ein Kernmechanismus vertraulicher Transaktionen. Durch eine Cache-Key-Kollision im Prüfprozess konnten Angreifer diesen Nachweis umgehen und L-BTC-Token prägen, die durch keine echten Bitcoin gedeckt waren.
Diese ungedeckten L-BTC wurden anschließend über den Peg-Out-Mechanismus – den regulären Auszahlungspfad aus der Sidechain – gegen echte Bitcoin eingetauscht. Das System funktionierte dabei exakt so, wie es entworfen wurde. Es prüfte den Validierungsweg, der korrekte Ergebnisse liefern sollte. Nur dass der Weg selbst präpariert war.
Versprochen war eine Architektur, die Vertrauen auf viele Schultern verteilt; ausgeliefert wurde ein System, das auf einem singulären Software-Pfad stand.
Der Peg: strukturelles Nadelöhr
Der Bitcoin-zu-L-BTC-Übergang ist das unvermeidliche Scharnier jeder Sidechain. Wer Bitcoin in das Liquid Network einbringen will, übergibt sie an eine von der Federation verwaltete Adresse. Wer sie zurückhaben will, löst einen Peg-Out aus. Dieser Übergang kann nicht dezentralisiert werden, ohne das Grundproblem zu lösen, wie zwei getrennte Ledger-Systeme ohne gemeinsamen Zustand koordinieren – ein Problem, das in der Kryptographie als Cross-Chain-Trust-Problem bekannt ist und bisher keine vertrauenslose Lösung hat.
Die Liquid Federation ist die gewählte Antwort darauf: ein Konsortium bekannter, geprüfter Betreiber, das kollektiv als Treuhänder fungiert. Das 11-von-15-Konstrukt macht Einzelversagen teuer. Es macht Softwarefehler nicht unmöglich.
Hier liegt der Befund, den der Vorfall liefert: Föderierte Verwahrung verlagert Vertrauensrisiko, sie eliminiert es nicht. Wer Bitcoin in eine Sidechain einlegt, vertraut nicht nur den Schlüsselhaltern. Er vertraut der Transaktionslogik, dem Peg-Mechanismus, dem Validierungscode – und dem gesamten Software-Stack, der zwischen seinem Bitcoin und dem Peg-Out läuft.
Was die Zahlen sagen
Von rund 4.200 Bitcoin in der Federation Wallet wurden etwa 4.000 abgezogen – 95 Prozent der Reserven. Der Wert zum Zeitpunkt des Abzugs: rund 320 Millionen US-Dollar. Blockstream pausierte den Betrieb, patschte den Elements-Code und verhandelte mit den Angreifern, die sich als White-Hat-Hacker bezeichneten. Nach dem Patch-Deployment flossen rund 3.400 BTC zurück – etwa 272 Millionen US-Dollar. Rund 600 BTC blieben aus, was die Angreifer als Bug-Bounty framten; Blockstream lehnte nach eigenen Angaben eine formale Ransom-Zahlung ab.
Ob die verbleibenden 47 Millionen US-Dollar je zurückkehren, ist offen. Offen ist auch, ob die White-Hat-Behauptung trägt: Ethische Sicherheitsforschung kennt Responsible Disclosure, nicht die Begleichung per Selbstbehalt.
Im laufenden Jahr 2026 wurden bis September rund 1,4 Milliarden US-Dollar in etwa 250 Krypto-Hacks gestohlen. Der Liquid-Vorfall war der größte Einzelfall dieses Jahres.
Rechtlich im Graubereich
Die föderierte Verwahrung erzeugt nicht nur technische, sondern auch rechtliche Unklarheiten. In Deutschland betrachtet die herrschende Rechtsauffassung Kryptowerte nicht als „Sache" im Sinne des § 242 StGB – womit der klassische Diebstahlstatbestand nicht greift. Bayern hatte im Juni 2026 bei der Justizministerkonferenz beantragt, diese Lücke zu schließen und eine effektive Strafbarkeit für den Diebstahl von Kryptowerten zu verankern.
Wer haftet für die 47 Millionen US-Dollar, die bei den Angreifern verblieben? Die Federation-Mitglieder operieren nach eigenen Nutzungsbedingungen; ihre kollektive Haftung für Softwarefehler in der Elements-Codebasis ist nicht abschließend geklärt. Blockstream als Entwickler steht im Mittelpunkt, ohne dass ein klarer Haftungsrahmen existiert.
Das ist kein Randproblem. Über 80 Unternehmen nutzen Liquid für operative Transaktionen, darunter Börsen, die für ihre Nutzer Bitcoin peg-in und peg-out verwalten. Die rechtliche Grauzone trifft am Ende deren Kunden.
Was institutionelle Nutzer daraus lesen
Der Vorfall stellt keine Frage zur Volatilität von Bitcoin. Er stellt eine Frage zur Architektur: Wem vertraut, wer Bitcoin in eine Sidechain einlegt? Die Antwort ist differenzierter, als das Versprechen föderierter Sicherheit suggeriert.
Multi-Sig-Konstrukte sichern Schlüssel zuverlässig. Sie sichern nicht den Code, der entscheidet, ob ein Peg-Out berechtigt ist. Institutionelle Nutzer, die Layer-2-Lösungen für Liquiditätsmanagement oder schnelle Settlements einsetzen, stehen damit vor einer Frage der Software-Audit-Tiefe: Wer hat den Elements-Code auf Cache-Logik geprüft, bevor neun- oder neunstellige Beträge daran hingen?
Die Antwort liegt in der Frage selbst. Verantwortlichkeit lässt sich nicht an ein Konsortium delegieren – sie wandert mit den Geldern in den Code.
Ob ähnliche Schwachstellen in anderen Sidechain-Implementierungen oder Layer-2-Systemen existieren, werden die nächsten Audit-Runden zeigen. Der Liquid-Hack liefert dafür den Prüfmaßstab: nicht die Schlüssel, sondern die Logik.